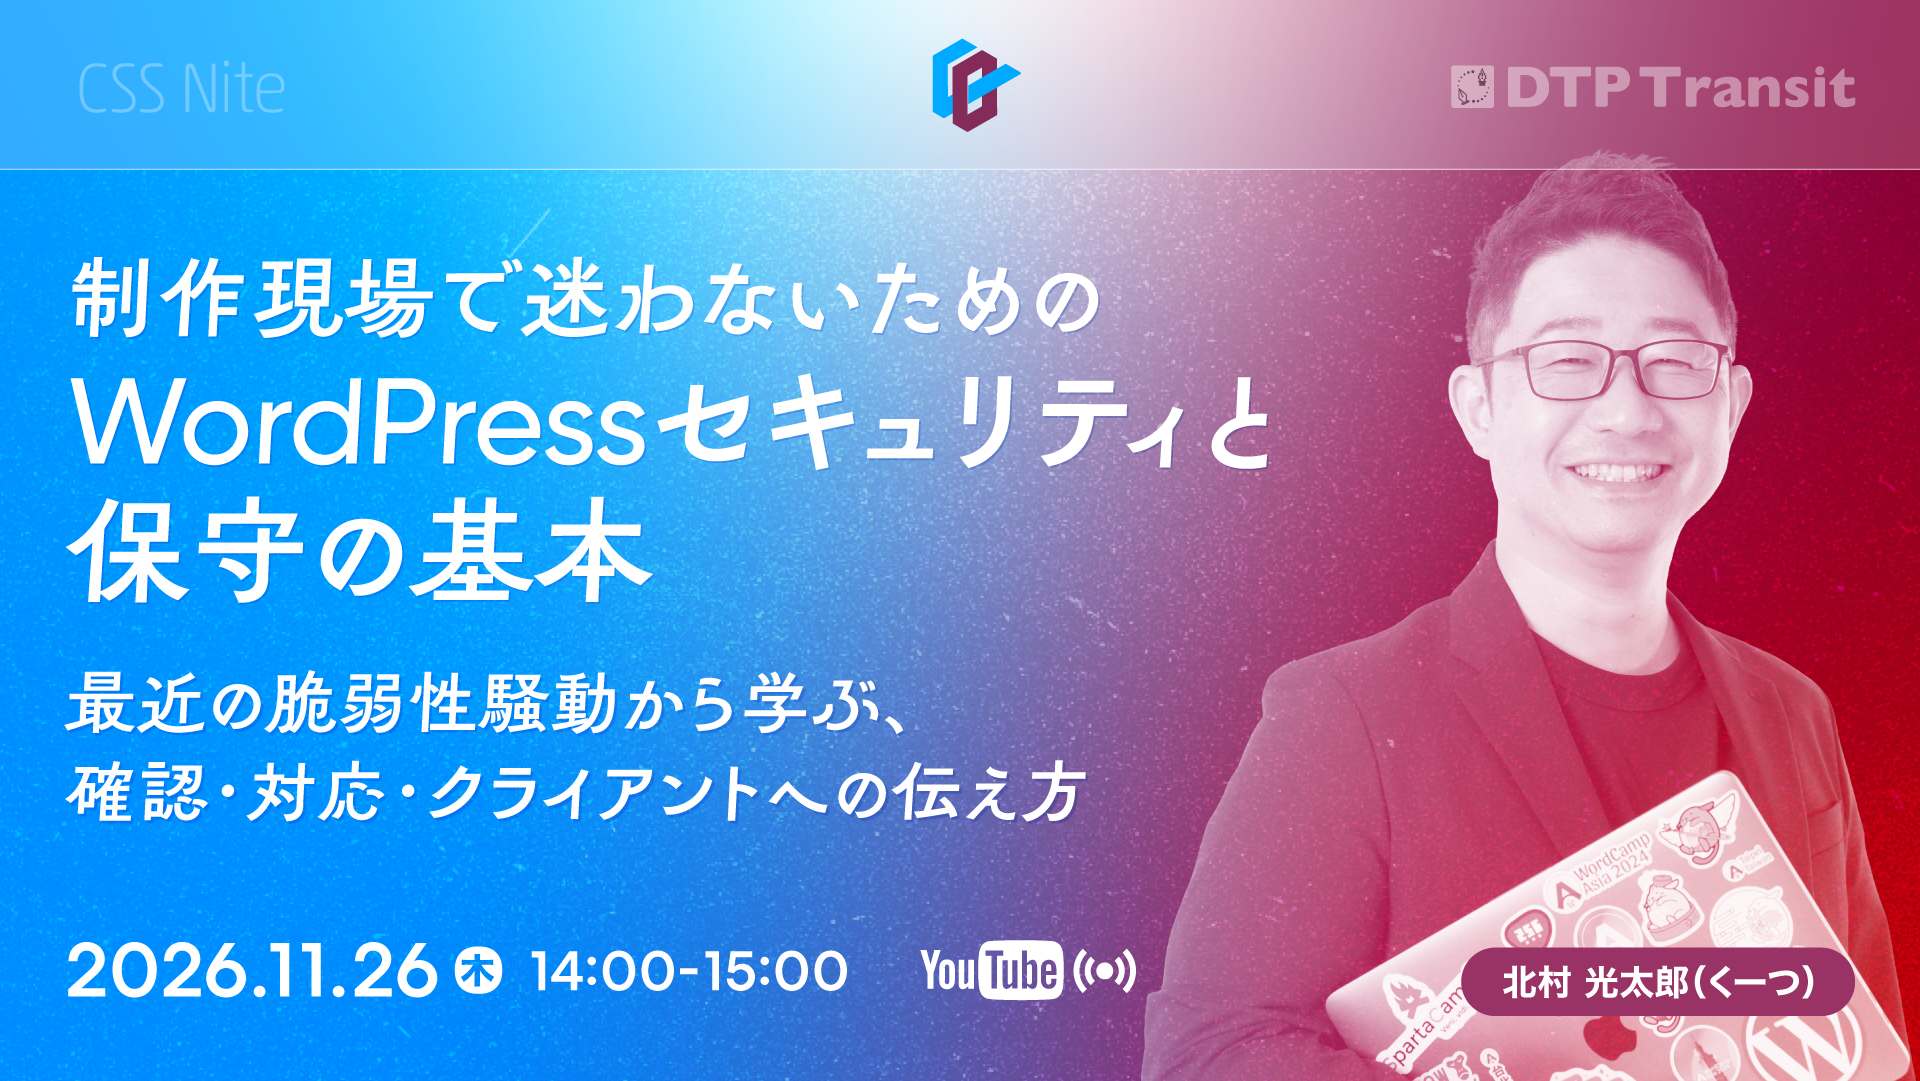
制作現場で迷わないためのWordPressセキュリティと保守の基本
── 最近の脆弱性騒動から学ぶ、確認・対応・クライアントへの伝え方
「WordPressって、このまま使っていて大丈夫?」「日々の保守は、どこまでやればいい?」「クライアントには、何をどう伝えればいい?」
WordPressサイトの制作や運用に関わるなかで、こうした疑問を感じたことはありませんか。
本セッションでは、最近のWordPressやPHPの脆弱性騒動をきっかけに、あらためて押さえておきたいWordPressサイトのセキュリティと保守管理の基本を整理します。
ログインセキュリティ・更新・バックアップ・アカウント管理・監視など、日々の運用で気をつけたいことと、すぐに実践できるTipsをご紹介します。
また、保守契約のあるクライアントに安心して保守をお任せいただくための、こまめなフォローや報告など、満足度を高めるコミュニケーションも取り上げます。
あわせて、保守を請け負っていないクライアントから相談を受けたときの対応や、保守の必要性の伝え方についても考えます。
WordPressを扱うデザイナーやディレクター、制作会社の担当者の方々に向けて、自分や自社で取り組める保守管理とクライアントサポートのヒントを、実務経験を交えてお伝えします。
扱う内容
- 最近のWordPressやPHPの脆弱性騒動の振り返りと、制作・保守の現場で学べること
- ログイン対策、更新、バックアップ、アカウント管理、監視など、セキュリティと保守管理の基本
- 日々の保守で確認したいポイントと、すぐに実践できるTips
- 保守契約のあるクライアントへのフォローや報告、安心感につながるコミュニケーション
- 保守契約のないクライアントから相談を受けた際の対応と、保守の必要性の伝え方
今回は触れない話題(トピック)
- 脆弱性の技術的な仕組みや、攻撃手法の詳細
- サーバーの構築や、コマンド操作を伴う高度な設定
- 個別のセキュリティプラグインの詳しい設定手順
- 感染したサイトの調査・マルウェア除去・復旧の具体的な作業手順
X(旧「Twitter」)
スクショ付きのポスト歓迎です。
講演者のXアカウント